Assurance · entreprises de la tech

Assurance Tech (RC Pro et Cyber)

Votre plafond contractuel se compte en mois d'abonnement, votre responsabilité en années de chiffre d'affaires client

Un éditeur de logiciel ou une ESN plafonne généralement sa responsabilité contractuelle à quelques mois de facturation. Mais quand un bug bloque la facturation d'un client ou qu'une fuite de données paralyse son activité, le préjudice se mesure sur le chiffre d'affaires du client, pas sur le vôtre. Cet écart, et non le prix de votre abonnement, est ce que votre assurance doit couvrir.

A

Le risque tech est immatériel

Un éditeur ne cause presque jamais de dommage matériel. Il cause une perte financière : facturation bloquée, projet échoué, indisponibilité de service. C'est la garantie des dommages immatériels non consécutifs (DINC) qui répond, la plus souvent laissée en option et sous-dotée dans les contrats généralistes.

B

Le plafond contractuel ne vous protège pas toujours

Un plafond purement symbolique est annulé par le juge, et les clients grands comptes exigent de plus en plus la suppression de l'exclusion des dommages indirects ou la présentation d'une RC Pro. L'assurance devient le vrai filet, calibré sur le préjudice possible chez le client, pas sur vos honoraires.

C

L'attaque cyber vise votre actif le plus fragile

En France, 47 % des entreprises ont subi au moins une attaque réussie en 2024 (baromètre CESIN), et le coût médian d'une attaque ciblée moyenne atteint 50 000 à 150 000 euros (Cybermalveillance.gouv.fr). Pour une société dont tout le capital tient dans son code et ses données, chaque jour d'arrêt efface un revenu que rien ne rattrape.

D

Une garantie qui court cinq ans après vous

Le contrat fonctionne en base réclamation : un bug introduit aujourd'hui peut donner lieu à une réclamation des années plus tard. L'article L124-5 du Code des assurances impose une garantie subséquente d'au moins cinq ans, d'ordre public. Un réflexe à vérifier à chaque changement d'assureur ou cessation d'activité.

Fonctionnement

Notre méthode pour calibrer votre couverture tech

01

Bilan de votre exposition

Analyse de votre activité, de votre chiffre d'affaires, de la nature de vos prestations et du volume de données détenues, pour mesurer votre risque réel du bug logiciel à la fuite de données, au-delà des clauses standards.

02

Cartographie des garanties

Distinction nette entre RC Pro informatique, garantie DINC et volet cyber, puis calibrage des plafonds et sous-plafonds sur votre exposition contractuelle réelle et sur les exigences de vos clients grands comptes.

03

Mise en concurrence

Sollicitation de plusieurs assureurs et insurtechs spécialisés pour obtenir la meilleure articulation entre plafond, franchise et prérequis techniques, sans surprime inutile ni zone d'exclusion cachée.

04

Souscription et attestation

Formalisation du contrat et remise de l'attestation à présenter à vos clients. Votre couverture est active et opposable dès la signature, ce qui débloque les appels d'offres en attente et suit votre croissance.

Comparatif

Contrat multirisque généraliste ou package tech dédié

CritèrePosteMultirisque généralistePackage tech RC Pro plus cyber
Dommages immatériels non consécutifsEn option, sous-plafond réduitGarantie centrale, plafond calibré
Attaque cyber sur vos systèmesRarement couverteGestion de crise, perte d'exploitation, restauration
Attestation grands comptesSouvent jugée insuffisanteConforme aux exigences contractuelles
Calibrage des plafondsGénériquesAjustés à votre exposition réelle
Pour qui

À qui s'adresse cette couverture

Éditeurs de logiciels et SaaS, dont le produit irrigue l'activité de leurs clients : un bug ou une indisponibilité cause un préjudice financier immédiat, et une intrusion compromet potentiellement tout le parc d'utilisateurs.
ESN et SSII, qui interviennent dans les systèmes de leurs clients en régie ou au forfait, où une erreur de configuration ou un retard bloquant engage une responsabilité sans commune mesure avec la marge.
Startups en croissance, dont la couverture est vérifiée en due diligence lors d'une levée de fonds et conditionne la signature du premier contrat grand compte.
Freelances IT et agences web, qui engagent leur patrimoine personnel sur un livrable défaillant ou une fuite de base clients, et pour qui une RC Pro avec garantie DINC protège l'essentiel.
★★★★★

« La plupart des dirigeants de la tech croient être couverts par leur multirisque. Il exclut pourtant le cœur de leur risque : les dommages immatériels et l'attaque cyber. Calibrer une RC Pro informatique avec une vraie garantie DINC et un volet cyber, c'est protéger l'actif le plus fragile de l'entreprise, son code et ses données. »

Conseiller France Épargne · Spécialiste des assurances professionnelles
Questions

Questions essentielles

Rarement. Un multirisque protège vos locaux et votre matériel mais laisse en général la garantie des dommages immatériels non consécutifs en option, avec un sous-plafond réduit, et ne couvre pas l'attaque cyber sur vos systèmes. Or c'est précisément là que se concentre le risque d'une entreprise du numérique.

Sur le préjudice financier subi par le client, pas sur vos honoraires. Un bug qui bloque la facturation d'un client cause un dommage immatériel dont le montant dépend du chiffre d'affaires du client. Le plafond de votre RC Pro doit donc se calibrer sur cette exposition, pas sur le prix de votre prestation.

Contrairement aux avocats ou aux experts-comptables, la plupart des métiers de la tech n'y sont pas légalement tenus. En revanche, elle est presque systématiquement exigée par contrat par les clients grands comptes et lors des levées de fonds. Sans attestation, de nombreux marchés se ferment.

Le contrat fonctionne en base réclamation : une faute commise aujourd'hui peut être réclamée plusieurs années plus tard. L'article L124-5 du Code des assurances impose une garantie subséquente d'au moins cinq ans, d'ordre public, protégeant celui qui change d'assureur ou cesse son activité.

Comparaison en 1 minute

Comparez les assurances RC pro

Une garantie adaptée à votre activité, un conseiller affine sous 6 heures.

Comparateur RC pro

Activité

Étape 1 sur 5

Dans quelle famille d’activité exercez-vous ?

Le métier fixe le risque couvert et les assureurs qui l’acceptent.

Données chiffréesRéponse sous 6hAucune carte bancaire demandée
Pour aller plus loin

Qu'est-ce que l'assurance tech et que couvre-t-elle vraiment ?

L'assurance tech désigne l'ensemble assurantiel qui protège une entreprise du numérique contre les conséquences financières de son activité : elle réunit la responsabilité civile professionnelle (RC Pro) informatique, qui répond des fautes commises dans une prestation, et la garantie cyber, qui répond des attaques et des fuites de données. Ces deux volets couvrent des risques distincts mais complémentaires, réunis dans un contrat unique pour éditeurs de logiciels, SaaS, entreprises de services numériques (ESN), startups et freelances de la tech.

Le risque des métiers de la tech est majoritairement immatériel. Contrairement à un artisan qui provoque un dégât matériel, un éditeur de logiciel cause d'abord des pertes financières : un bug bloque la facturation d'un client, une indisponibilité de la plateforme interrompt son chiffre d'affaires, un conseil d'architecture inadapté fait échouer un projet. La garantie centrale du secteur porte donc un nom précis, les dommages immatériels non consécutifs (DINC) : les préjudices financiers d'un client qui ne découlent d'aucun dommage matériel ou corporel préalable. C'est la colonne vertébrale de toute RC Pro sérieuse, et l'exclusion la plus fréquente des contrats généralistes.

Cette responsabilité civile informatique répond des fautes professionnelles sur le fondement de l'article 1240 du Code civil et de la responsabilité contractuelle de l'article 1231-1 : erreur de développement, retard de livraison engageant le client, perte de données confiées, non-respect d'un niveau de service (SLA). Elle prend en charge, selon le contrat, les frais d'enquête, la défense de l'assuré et l'indemnisation de la victime, y compris lorsque la réclamation se révèle infondée.

Le volet cyber intervient lorsque l'entreprise est elle-même victime d'une attaque : rançongiciel, intrusion, exfiltration de données. Il finance la gestion de crise, l'expertise informatique, la notification aux personnes concernées, la communication et la restauration des systèmes. En France, le coût moyen d'une cyberattaque avoisine 280 000 euros, et la médiane observée par Cybermalveillance.gouv.fr se situe entre 50 000 et 150 000 euros pour une attaque ciblée d'intensité moyenne. Pour une entreprise dont tout le capital tient dans son code et ses données, ce coût n'a rien d'abstrait.

Ces deux garanties se distinguent d'une assurance multirisque de bureau classique, qui protège les locaux et le matériel mais reste muette sur le préjudice financier causé à un client par un défaut de service. Elles se distinguent aussi de la RC exploitation, qui couvre les dommages causés par le fonctionnement courant de l'entreprise, mais pas la faute technique dans le livrable. L'assurance tech comble précisément ces angles morts, là où se concentre l'essentiel du risque d'une société technologique.

La nature du risque évolue avec le modèle économique. Un éditeur en mode SaaS ne vend plus une licence livrée une fois pour toutes, mais un service continu dont la disponibilité conditionne l'activité de ses abonnés. Chaque heure d'interruption se traduit en manque à gagner chez le client, et parfois en réclamation. Une ESN en régie insère ses développeurs dans les équipes du client, où une erreur de manipulation peut corrompre une base de production. Une agence web héberge et maintient des sites marchands dont l'indisponibilité en période de forte activité efface un chiffre d'affaires impossible à rattraper. Ces situations partagent un dénominateur commun : le préjudice n'est ni matériel ni corporel, il est financier, et il se mesure sur l'économie du client.

La garantie cyber ne se limite pas à la rançon. Le poste le plus visible d'une attaque, la demande de rançongiciel, n'en représente souvent qu'une fraction. Le coût réel se compose de l'interruption d'activité pendant la remise en état, des honoraires des experts en investigation numérique, de la notification aux personnes dont les données ont fuité, de la reconstitution des systèmes et des bases, et parfois de la gestion d'une atteinte à la réputation. Un contrat cyber sérieux décompose ces postes en sous-garanties distinctes, avec des sous-plafonds propres, pour éviter qu'un seul incident n'épuise l'ensemble de la couverture sur un poste secondaire.

Enfin, l'assurance tech n'est pas un produit figé mais un contrat vivant, indexé sur la croissance de l'entreprise. Une startup de cinq personnes n'a pas la même exposition qu'une scale-up de deux cents salariés servant des clients cotés. Le volume de données, la criticité des systèmes hébergés et la valeur des opérations dont dépend le logiciel augmentent avec l'échelle. Un contrat souscrit au démarrage devient rapidement sous-dimensionné, laissant un écart entre le risque réel et la couverture souscrite. C'est ce décalage silencieux qui transforme un sinistre indemnisable en perte partiellement à la charge de l'entreprise.
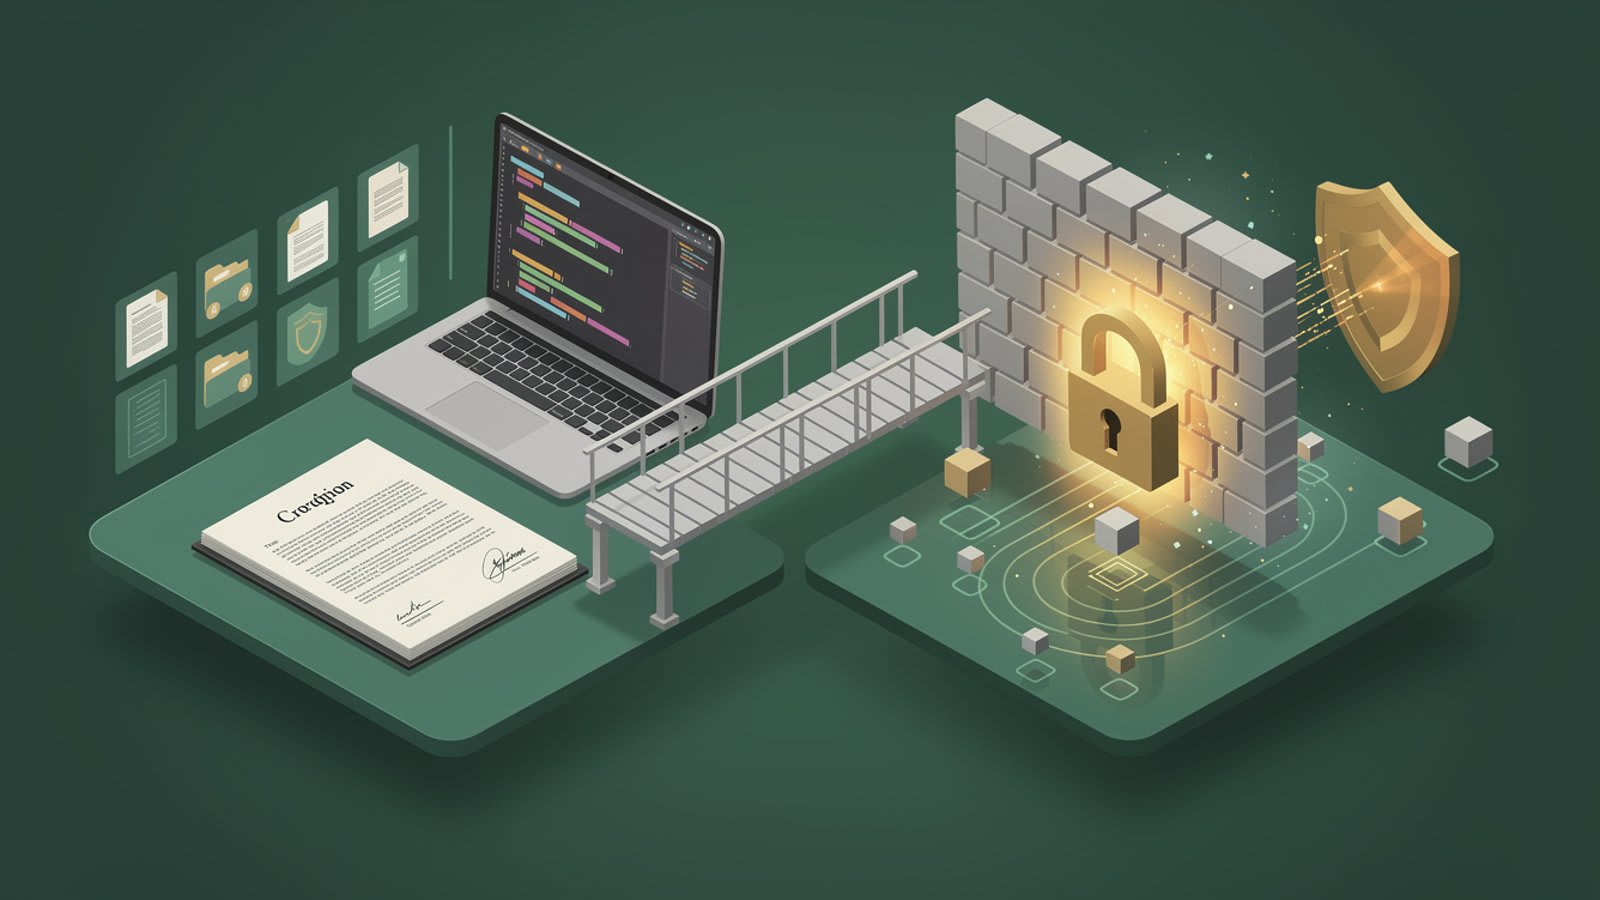
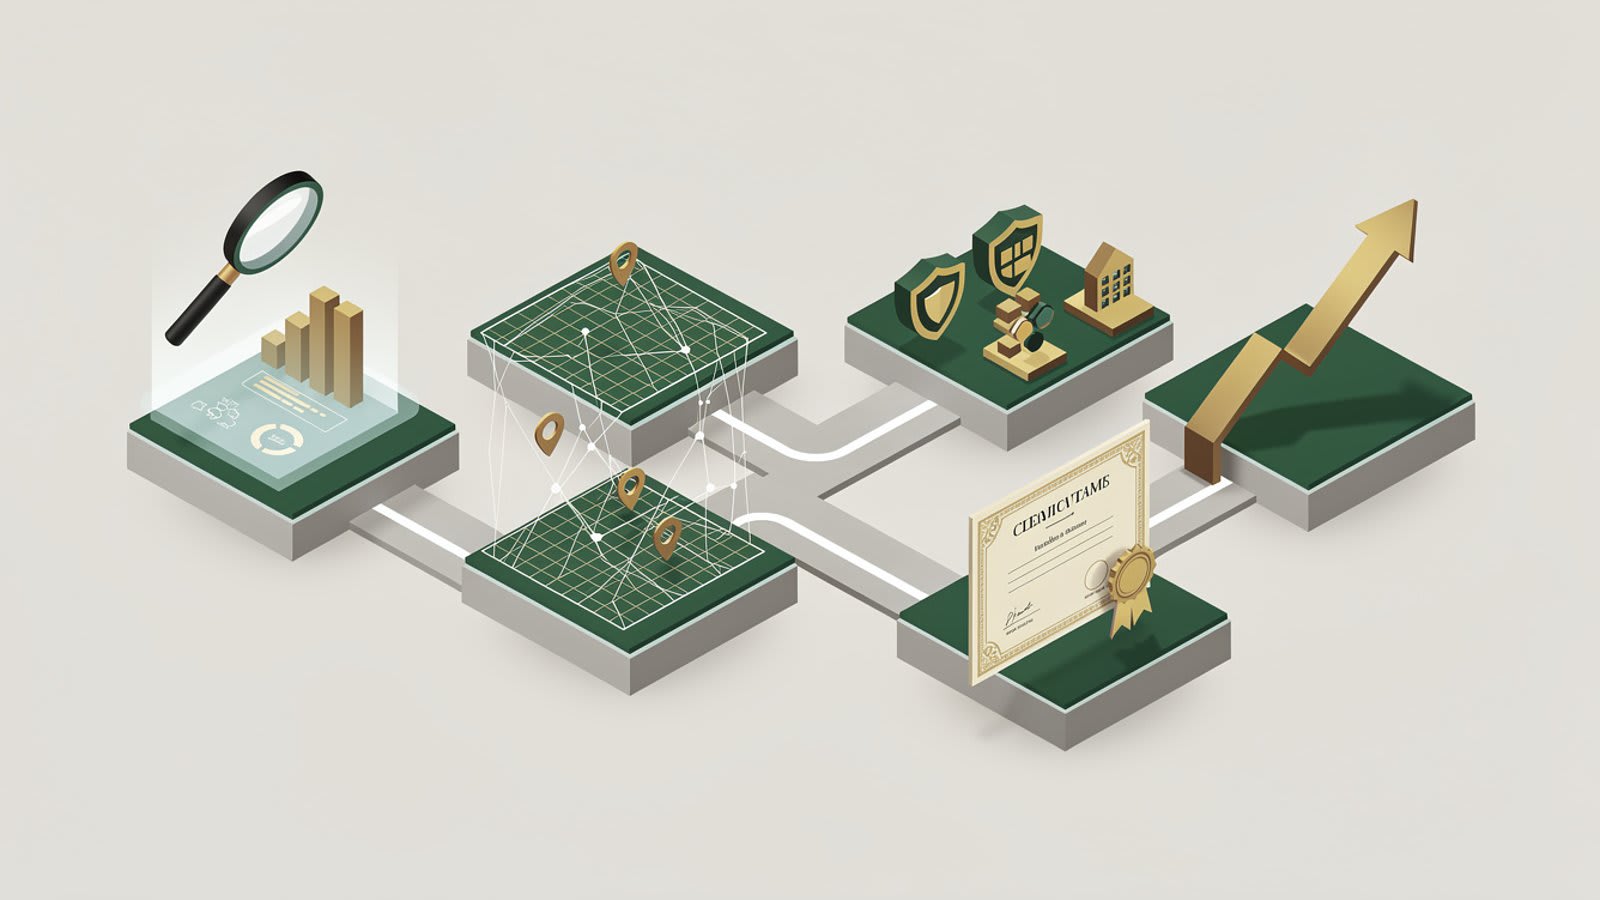
Schéma opposant les garanties RC Pro informatique et cyber au sein d'une assurance tech
L'assurance tech réunit RC Pro informatique et garantie cyber. Source : synthèse France Épargne.

Dommages immatériels non consécutifs

La garantie DINC couvre les pertes financières d'un client sans dommage matériel préalable : facturation bloquée, projet échoué, perte de chiffre d'affaires. C'est le risque dominant du logiciel, souvent exclu des contrats généralistes.

Défense en cas de réclamation

Le contrat prend en charge les frais d'expertise, d'avocat et de procédure, y compris quand la réclamation du client est infondée. Cette garantie évite qu'un litige de quelques dizaines de milliers d'euros ne mobilise votre trésorerie.

Gestion de crise cyber

En cas d'attaque, l'assureur mobilise experts forensic, juristes et communicants. La rapidité de cette réponse conditionne la survie : la durée médiane d'arrêt après un incident se compte en jours ouvrés perdus, chacun coûtant du chiffre d'affaires.

Notification RGPD prise en charge

Une violation de données doit être notifiée à la CNIL sous 72 heures. Le contrat finance la notification aux personnes concernées et l'accompagnement juridique, un poste qui grimpe vite dès que la base compte plusieurs milliers d'utilisateurs.

Perte d'exploitation après attaque

Lorsqu'une cyberattaque interrompt votre service, la garantie couvre la marge perdue pendant l'arrêt, charges fixes maintenues. Pour un SaaS facturé à l'abonnement, chaque jour d'indisponibilité efface un revenu que rien ne rattrape.

Attestation exigée par vos clients

Les grands comptes conditionnent souvent la signature d'un contrat à la présentation d'une RC Pro. L'attestation devient une clé d'accès commercial : sans elle, un appel d'offres se ferme avant même la négociation technique.

Garantie subséquente d'au moins cinq ans

Le contrat fonctionne en base réclamation : une faute commise aujourd'hui peut donner lieu à une réclamation des années plus tard. L'article L124-5 du Code des assurances impose une garantie subséquente d'au moins cinq ans, d'ordre public.

Cotisation déductible du résultat

Les primes d'assurance professionnelle sont déductibles du résultat imposable de l'entreprise. Le coût net de la couverture est donc inférieur à son montant facial, un levier fiscal qui allège l'effort de protection.

Votre exposition est-elle couverte ?

En quelques minutes, mesurez le coût réel qu'un incident cyber ferait peser sur votre entreprise et l'écart avec ce qu'une garantie prendrait en charge.

Estimer mon exposition

Comment fonctionne la couverture, du contrat à l'indemnisation

Le mécanisme d'une assurance tech repose sur une notion technique qui change tout : la base de déclenchement de la garantie. La quasi-totalité des contrats de responsabilité civile informatique fonctionnent en base réclamation (claims made). La garantie mobilisée est celle en vigueur au jour où le client formule sa réclamation, à condition que le fait générateur soit antérieur à la résiliation du contrat. Ce point est décisif pour la tech, où un bug introduit dans une version peut ne produire ses effets, et donc sa réclamation, que plusieurs années plus tard.

Cette mécanique impose de vérifier la garantie subséquente. L'article L124-5 du Code des assurances, d'ordre public, fixe sa durée minimale à cinq ans : toute réclamation reçue dans les cinq années suivant la fin du contrat reste couverte, dès lors que le fait générateur est antérieur. Le plafond de cette garantie subséquente ne peut être inférieur à celui de l'année précédant la résiliation. Toute clause visant à faire échec à cette obligation est réputée non écrite. Un développeur qui cesse son activité ou change d'assureur doit donc s'assurer de la continuité de sa couverture dans le temps, faute de quoi une réclamation tardive resterait à sa charge personnelle.

Le plafond de garantie se choisit en fonction de l'exposition. Pour un freelance à faible risque, 500 000 euros peuvent suffire ; pour une ESN gérant des projets de plusieurs millions d'euros ou un éditeur dont la plateforme irrigue le chiffre d'affaires de ses clients, un plafond de 1 à 2 millions d'euros devient nécessaire. La subtilité tient à la distinction, dans le contrat, entre le plafond des dommages matériels, celui des dommages immatériels consécutifs et celui des dommages immatériels non consécutifs, souvent le plus bas. C'est ce dernier qui compte le plus pour un métier du logiciel, et c'est celui qu'un contrat mal calibré rabote en premier.

Du côté cyber, le contrat définit un plafond global d'indemnisation et des sous-plafonds par poste : gestion de crise, perte d'exploitation, cyber-rançon, reconstitution des données. La souscription s'accompagne d'exigences techniques croissantes. Les assureurs conditionnent désormais la couverture, ou son tarif, à la présence de mesures de sécurité : authentification multifacteur (MFA) sur les accès critiques, plan de sauvegarde testé selon la règle 3-2-1, formation des équipes au hameçonnage. La combinaison de ces trois mesures peut réduire la prime de 25 à 40 %, selon les observations de marché 2026.

La franchise complète le dispositif. Elle représente la part conservée par l'assuré sur chaque sinistre. Un plafond élevé assorti d'une franchise raisonnable protège mieux qu'un contrat bon marché dont la franchise absorbe l'essentiel des petits sinistres. En cas d'incident, la déclaration doit être rapide : le contrat cyber prévoit une ligne d'assistance à activer immédiatement, car la réactivité des premières heures conditionne l'ampleur du préjudice et la qualité de l'indemnisation. C'est là que l'accompagnement d'un courtier prend tout son sens, en amont comme au moment du sinistre.

La rédaction du questionnaire de souscription engage la validité de la couverture. En déclarant son activité, son chiffre d'affaires, le volume de données traitées et ses mesures de sécurité, l'assuré fixe le périmètre du contrat. Une déclaration inexacte ou incomplète peut, selon les articles L113-8 et L113-9 du Code des assurances, entraîner la nullité du contrat en cas de mauvaise foi, ou une réduction proportionnelle de l'indemnité en cas de simple omission de bonne foi. Pour une entreprise de la tech, cela signifie décrire précisément ses prestations : un éditeur qui se déclare simple développeur sur mesure, alors qu'il exploite une plateforme SaaS multi-clients, s'expose à une contestation au moment du sinistre.

Le calibrage du plafond mérite une méthode. Plutôt que de retenir un montant rond, il se raisonne sur l'exposition maximale : la valeur des opérations que le logiciel fait tourner chez le plus gros client, l'ampleur d'une base de données susceptible de fuiter, le nombre d'utilisateurs à notifier en cas de violation. Un éditeur servant un client dont la facturation dépend entièrement de sa plateforme porte une exposition sans rapport avec le prix de son abonnement. Le plafond doit refléter cette réalité, faute de quoi l'excédent d'une réclamation resterait à la charge de l'entreprise, voire de son dirigeant.

La cohérence entre les garanties évite les doublons et les trous. RC Pro et cyber se recouvrent partiellement : une fuite de données peut relever de la faute professionnelle si elle résulte d'une négligence de l'éditeur, ou de la garantie cyber si elle procède d'une attaque externe. Un contrat bien construit articule les deux volets pour qu'aucune situation ne tombe entre les deux, et qu'aucun poste ne soit couvert deux fois au prix d'une double cotisation. C'est l'un des apports concrets d'un audit préalable mené par France Épargne : cartographier les scénarios de sinistre et vérifier que chacun trouve sa garantie.

1

Bilan de votre exposition

Nous analysons votre activité, votre chiffre d'affaires, la nature de vos prestations et le volume de données que vous détenez. Cet audit mesure votre risque réel, du bug logiciel à la fuite de données, au-delà des clauses standards du marché.

2

Cartographie des garanties nécessaires

Nous distinguons ce qui relève de la RC Pro, de la garantie DINC et du volet cyber, puis calibrons les plafonds et sous-plafonds sur votre exposition contractuelle réelle et sur les exigences de vos clients grands comptes.

3

Mise en concurrence des assureurs

Nous sollicitons plusieurs assureurs et insurtechs spécialisés pour obtenir la meilleure articulation entre plafond, franchise et prérequis techniques, sans surprime inutile et sans zone d'exclusion cachée.

4

Souscription et remise d'attestation

Nous formalisons le contrat et vous remettons l'attestation à présenter à vos clients. Votre couverture est active et opposable dès la signature, ce qui débloque les appels d'offres en attente.

5

Suivi et actualisation

Nous ajustons vos garanties au fil de votre croissance : nouveaux marchés, levée de fonds, changement d'échelle de vos clients. Un contrat calibré à vingt salariés ne l'est plus à cent.

Parcours de souscription d'une assurance tech, du bilan d'exposition à la remise d'attestation
Le parcours France Épargne : audit, cartographie, mise en concurrence, souscription, suivi.

Quelle formule pour quel profil tech ?

RC Pro informatique seule

  • Couvre la faute professionnelle et les dommages immatériels non consécutifs (DINC)
  • Plafonds usuels de 500 000 à 2 millions d'euros selon l'exposition
  • Adaptée au freelance IT ou à la petite agence sans données sensibles massives
  • Ne couvre pas l'entreprise victime d'une cyberattaque sur ses propres systèmes

Garantie cyber seule

  • Couvre l'attaque subie : rançongiciel, intrusion, exfiltration de données
  • Finance gestion de crise, notification RGPD, perte d'exploitation, restauration
  • Exige des prérequis techniques : MFA, sauvegardes testées, formation phishing
  • Ne répond pas d'une faute causée à un client par le livrable ou la prestation

Package tech RC Pro plus cyber

  • Réunit faute professionnelle et attaque subie dans un contrat unique
  • Couvre l'ensemble du risque immatériel d'un éditeur, d'un SaaS ou d'une ESN
  • Attestation conforme aux exigences des clients grands comptes
  • Plafonds et franchises calibrés poste par poste, sans double emploi de cotisation

Chiffres clés du risque et du marché

IndicateurDonnéeSource
Primes de cyber-assurance en France317 millions EUR (2024)AMRAE, étude LUCY 2025
Indemnisations cyber versées55 millions EUR (2024)AMRAE, étude LUCY 2025
Entreprises victimes d'une attaque réussie47 % en 2024Baromètre CESIN
Coût médian d'une attaque ciblée moyenne50 000 à 150 000 EURCybermalveillance.gouv.fr
Coût moyen d'un rançongiciel pour une PME50 000 à 200 000 EURObservations marché 2025
Prime cyber PME de 10 à 50 salariés1 000 à 9 000 EUR/anCourtiers spécialisés 2026
Garantie subséquente minimale5 ans (d'ordre public)Art. L124-5 du Code des assurances

Calibrez votre couverture sur votre risque réel

Un conseiller France Épargne audite votre exposition, distingue ce que couvre la RC Pro de ce que couvre le cyber, et cale des plafonds à votre échelle. Réponse sous 6 heures ouvrées.

Demander un audit d'exposition

Analyse d'expert : un marché jeune, une exposition qui explose

Le marché français de la cyber-assurance reste embryonnaire au regard du risque qu'il couvre. Avec 317 millions d'euros de primes en 2024 selon l'étude LUCY 2025 de l'AMRAE, il représente à peine plus de 1 % de l'assurance des risques d'entreprise, alors même que le risque cyber figure en tête des préoccupations des dirigeants. Cette étude, référence du secteur, s'appuie sur les données de douze courtiers, portant sur près de 21 000 polices et plus de 1 200 sinistres. Elle donne la mesure d'un marché qui a quadruplé en cinq ans mais part d'un socle très bas.

Le décalage entre l'offre et le besoin est frappant. Les métiers de la tech comptent parmi les plus exposés, mais le taux de pénétration des PME reste faible, souvent estimé sous les 5 % pour la garantie cyber. Plus largement, 74 % des entreprises françaises de un à cinquante salariés disposeraient d'une assurance inadaptée, obsolète ou manquante, selon les analyses de marché 2026. Une part significative des sociétés du numérique croit être protégée par un contrat multirisque généraliste qui, en réalité, exclut le cœur de leur risque : les dommages immatériels non consécutifs et l'attaque cyber.

La dynamique de sinistralité confirme l'urgence. L'étude LUCY 2025 relève, chez les grandes entreprises, une hausse de 82 % du nombre de sinistres et de 86 % du montant indemnisé en un an, avec le retour de sinistres unitaires supérieurs à 10 millions d'euros. Chez les entreprises de taille intermédiaire, la fréquence des sinistres indemnisés a plus que doublé, passant de 46 à 100 cas. Cette montée en puissance touche mécaniquement les prestataires tech, souvent maillon d'attaque vers leurs clients : compromettre un éditeur, c'est atteindre tout son parc d'utilisateurs.

Sur le plan tarifaire, 2026 marque une détente relative. La hausse moyenne des primes s'établit autour de 8 à 12 %, contre 15 à 25 % les années précédentes, portée par une concurrence accrue entre assureurs et insurtechs. Cette accalmie profite aux entreprises matures : celles qui déploient authentification multifacteur, sauvegardes testées et formation au hameçonnage voient leur prime baisser sensiblement. L'assurance cyber cesse d'être un simple transfert de risque pour devenir un levier d'amélioration de la posture de sécurité, l'assureur exigeant les bonnes pratiques qu'il finance ensuite.

Pour un dirigeant de la tech, la lecture stratégique est claire. L'assurance n'est plus une ligne de coût défensive mais une condition d'accès au marché et un actif de crédibilité. Un client grand compte, un investisseur en due diligence, un partenaire d'intégration exigent la preuve d'une couverture calibrée. La question n'est plus de savoir s'il faut s'assurer, mais de dimensionner la couverture au bon plafond, sur les bonnes garanties, avant que la première réclamation ne révèle les trous du contrat.

La structuration du marché de l'offre accompagne cette maturation. Aux côtés des assureurs traditionnels, une génération d'insurtechs propose des contrats cyber à souscription rapide, adossés à des questionnaires techniques automatisés et à des audits de surface d'attaque. Cette concurrence tire les prix vers le bas pour les entreprises bien préparées, mais complexifie la lecture des garanties : un contrat bon marché peut masquer des sous-plafonds serrés ou des exclusions larges. Comparer ne se résume pas à comparer des primes, mais à confronter des périmètres de couverture, poste par poste. C'est précisément le travail d'un courtier spécialisé, capable de mettre en regard des offres que leur apparente proximité tarifaire rend difficiles à départager pour un dirigeant non spécialiste.

La sinistralité tech présente un profil singulier. Contrairement à d'autres risques d'entreprise, elle combine une fréquence élevée d'incidents de faible ampleur et une gravité potentiellement extrême sur quelques cas. Un bug corrigé en quelques heures ne coûte rien ; le même bug ayant corrompu des données de facturation chez plusieurs clients pendant des semaines peut engendrer une réclamation à sept chiffres. Cette asymétrie explique pourquoi les assureurs scrutent la maturité des processus de développement, de test et de sauvegarde : un éditeur disposant d'une intégration continue robuste et de sauvegardes testées présente un profil de risque bien inférieur à celui qui déploie en production sans filet.

Enfin, l'assurance s'inscrit désormais dans une logique de gouvernance des risques attendue par les parties prenantes. Un investisseur, un client grand compte ou un partenaire d'intégration ne se contente plus de vérifier l'existence d'une police : il examine son plafond, ses exclusions et la cohérence entre la couverture et l'exposition réelle. La cartographie assurantielle devient une pièce du dossier de crédibilité, au même titre que la conformité au RGPD ou la politique de sécurité. Pour un dirigeant, présenter un dispositif d'assurance calibré et documenté n'est plus une formalité mais un signal de sérieux, qui pèse dans une négociation commerciale comme dans une levée de fonds.

Évolution des primes de cyber-assurance en France

Primes cyber (en millions EUR)
+130+185+250+285+31720202021202220232024
Source : AMRAE, étude LUCY (marché quadruplé en cinq ans, 317 M EUR en 2024)
Courbe de croissance du marché français de la cyber-assurance sur cinq ans
Le marché de la cyber-assurance a quadruplé en cinq ans. Source : AMRAE, étude LUCY 2025.

Risques, obligations légales et pièges contractuels

Le premier risque juridique tient à la base réclamation et à la garantie subséquente. Un contrat de responsabilité civile informatique couvre la réclamation reçue pendant sa validité, pour un fait générateur antérieur. Si l'entreprise change d'assureur sans vérifier la continuité, une faute ancienne réclamée après le changement peut tomber dans un trou de garantie. L'article L124-5 du Code des assurances sécurise cette période en imposant une garantie subséquente d'au moins cinq ans, d'ordre public : la Cour de cassation en fait une règle impérative que nulle clause ne peut écarter. Vérifier sa durée et son plafond est un réflexe indispensable à chaque changement de contrat ou cessation d'activité.

Le deuxième piège est l'exclusion silencieuse des dommages immatériels non consécutifs. Beaucoup de contrats généralistes couvrent les dommages matériels et corporels, mentionnent les dommages immatériels consécutifs, mais laissent les DINC en option, avec un sous-plafond réduit. Pour un éditeur de logiciel, c'est la garantie qui compte le plus, puisque son risque n'est presque jamais matériel. Un contrat non spécialisé peut ainsi laisser croire à une protection complète tout en excluant le cœur de l'exposition.

Les obligations réglementaires se durcissent. Le RGPD impose la notification d'une violation de données à la CNIL sous 72 heures, sous peine d'une sanction pouvant atteindre 4 % du chiffre d'affaires mondial, plafonnée à 20 millions d'euros. La CNIL a prononcé 486,8 millions d'euros d'amendes en 2025, dont une part visant des PME. La directive NIS2, dont la transposition française est attendue en 2026, élargira le périmètre des entités soumises à des obligations de cybersécurité d'environ 500 à près de 15 000 organisations, avec notification d'incident sous 24 puis 72 heures et sanctions jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial. Le règlement DORA s'applique déjà, depuis janvier 2025, aux acteurs financiers et à leurs prestataires informatiques critiques, ce qui inclut de nombreux éditeurs servant ce secteur.

La responsabilité du fait des produits défectueux évolue également. La directive (UE) 2024/2853, applicable au 9 décembre 2026, intègre explicitement les logiciels et les systèmes d'intelligence artificielle dans le champ de la responsabilité du fait des produits. Un éditeur pourra voir sa responsabilité engagée pour un défaut de son logiciel selon un régime rénové, ce qui renforce l'utilité d'une garantie DINC largement dotée.

Enfin, le risque commercial se cache dans les clauses de limitation de responsabilité. Beaucoup d'éditeurs plafonnent leur responsabilité contractuelle à quelques mois d'abonnement. Un juge annule un plafond purement symbolique et, surtout, les clients grands comptes exigent de plus en plus la suppression de l'exclusion des dommages indirects, ou la présentation d'une RC Pro. Le plafond contractuel signé ne protège donc pas toujours : l'assurance devient le véritable filet, calibré non sur les honoraires perçus mais sur l'ampleur du préjudice qu'un défaut peut causer chez le client. Sur le plan fiscal, les primes d'assurance professionnelle restent déductibles du résultat imposable, ce qui réduit d'autant le coût net de la protection.

Un quatrième risque tient à la sous-traitance et à la chaîne de responsabilité. Un éditeur qui s'appuie sur un hébergeur cloud, une brique logicielle tierce ou un prestataire de développement ne se décharge pas pour autant de sa responsabilité envers son client final. Si une faille dans un composant tiers cause un préjudice, le client se retourne d'abord contre son cocontractant direct, c'est-à-dire l'éditeur, à charge pour ce dernier d'exercer ensuite un recours. Le contrat d'assurance doit donc couvrir la responsabilité de l'assuré du fait de ses sous-traitants, une extension qui n'est pas systématique et qu'il faut vérifier explicitement. À défaut, l'entreprise supporte un risque qu'elle croyait avoir transféré.

Les exclusions classiques méritent une lecture attentive. La plupart des contrats excluent la faute intentionnelle, les amendes et pénalités lorsque la loi l'interdit, les dommages résultant d'une non-conformité connue et non corrigée, ou encore les activités non déclarées. Une entreprise qui développe une nouvelle ligne de produit, ajoute une fonctionnalité de paiement ou commence à traiter des données de santé sort du périmètre déclaré et peut se retrouver non couverte pour cette part d'activité. L'actualisation du contrat au fil des évolutions du produit n'est pas une option administrative, mais une condition de la couverture effective.

La question de la territorialité se pose dès qu'une entreprise sert des clients hors de France. Un SaaS accessible depuis l'étranger, un client européen ou nord-américain, une donnée hébergée dans un autre pays modifient le droit applicable et l'étendue géographique de la garantie. Un contrat limité au territoire français laisse à découvert une réclamation portée devant une juridiction étrangère. Pour une entreprise tech, dont le marché est par nature dématérialisé et souvent international, la clause de territorialité doit être calibrée sur la réalité de la clientèle, sous peine d'une couverture inopérante là où le risque se matérialise.

Enfin, la prescription et les délais de déclaration encadrent l'exercice des garanties. L'action de l'assuré contre son assureur se prescrit par deux ans en application de l'article L114-1 du Code des assurances, délai qui doit être rappelé dans le contrat sous peine d'inopposabilité. Côté sinistre, le contrat impose un délai de déclaration à compter de la connaissance de l'événement. Un incident cyber tu par crainte d'une atteinte à la réputation, une réclamation client négligée, et la garantie peut être remise en cause. La rigueur procédurale fait partie intégrante de la protection : une couverture solide mal actionnée équivaut à une absence de couverture.

Questions fréquentes sur l'assurance tech (RC Pro et cyber)

"

La plupart des dirigeants de la tech croient être couverts par leur contrat multirisque. En réalité, celui-ci exclut le cœur de leur risque : les dommages immatériels et l'attaque cyber. Calibrer une responsabilité civile informatique avec une vraie garantie DINC et un volet cyber, c'est protéger l'actif le plus fragile de l'entreprise, son code et ses données.

Conseiller France ÉpargneSpécialiste des assurances professionnelles

À qui s'adresse l'assurance tech ?

Les éditeurs de logiciels et les acteurs du SaaS sont les premiers concernés. Leur produit irrigue directement l'activité de leurs clients : une facturation, une gestion de stock, un CRM. Un bug, une régression ou une indisponibilité prolongée cause un préjudice financier immédiat, sans dommage matériel préalable. Pour eux, la garantie des dommages immatériels non consécutifs n'est pas une option mais le cœur du contrat. À cela s'ajoute une exposition cyber maximale, puisqu'une intrusion dans leur plateforme compromet potentiellement tout leur parc d'utilisateurs. Le plafond doit se calibrer sur la valeur des opérations qu'ils font tourner, pas sur le prix de l'abonnement qu'ils facturent.

Les entreprises de services numériques (ESN) et les SSII portent un risque différent mais tout aussi lourd. En régie ou au forfait, elles interviennent dans les systèmes de leurs clients : migration, intégration, développement sur mesure. Une erreur de configuration, une perte de données lors d'une bascule ou un retard bloquant sur un projet critique peut engager leur responsabilité pour des montants sans commune mesure avec leur marge. Leurs clients grands comptes exigent presque toujours une attestation de RC Pro assortie d'un plafond minimal, condition d'accès aux appels d'offres. Sans elle, une ESN se prive mécaniquement des marchés les plus rémunérateurs.

Les startups en phase de croissance rencontrent l'assurance tech au moment où elles y pensent le moins. Lors d'une levée de fonds, la due diligence des investisseurs vérifie la couverture assurantielle : une RC Pro absente ou sous-dimensionnée devient un point de friction dans la valorisation. Lors du premier contrat avec un grand compte, l'attestation conditionne la signature. Une jeune société qui structure tôt son assurance transforme une contrainte en argument de crédibilité, là où l'improvisation de dernière minute laisse échapper des opportunités.

Les freelances IT et les petites agences web ne sont pas épargnés, malgré une exposition plus modeste. Un développeur indépendant qui livre un site défaillant, une agence qui laisse fuiter la base clients d'un e-commerçant engage sa responsabilité personnelle sur son patrimoine propre. Pour eux, une RC Pro avec garantie DINC, à un plafond adapté, protège l'essentiel sans surcoût disproportionné. La cotisation, déductible, reste modeste au regard du risque d'une réclamation qui pourrait effacer plusieurs années de revenus.

Enfin, les DSI et RSSI d'entreprises exposées, hors secteur tech au sens strict, trouvent dans le volet cyber une protection de leur continuité d'exploitation. Un industriel, un cabinet, une entreprise de distribution dont l'activité dépend de systèmes informatiques a autant besoin d'une garantie cyber qu'un éditeur, même s'il n'a pas de responsabilité de prestataire à couvrir. Pour tous ces profils, la logique reste la même : identifier l'exposition réelle, distinguer ce qui relève de la faute et ce qui relève de l'attaque, et calibrer un contrat qui ne laisse aucun angle mort là où se concentre le risque.

Les plateformes de commerce électronique et les places de marché forment un profil intermédiaire souvent mal couvert. Elles cumulent une responsabilité de prestataire technique, une détention massive de données personnelles et de moyens de paiement, et une dépendance totale à la disponibilité du service. Une interruption pendant une période de forte activité, une fuite de la base clients ou un détournement de flux de paiement engage à la fois la garantie DINC, le volet cyber et la conformité RGPD. Pour ces acteurs, le calibrage doit tenir compte du volume de transactions et du nombre d'utilisateurs, deux variables qui déterminent l'ampleur d'une notification et le coût d'une interruption.

Les éditeurs servant des secteurs réglementés portent une exposition démultipliée. Un logiciel destiné à la santé, à la finance ou au secteur public hérite des exigences de conformité de ses clients. Un éditeur dont la solution est utilisée par des banques ou des assureurs entre indirectement dans le périmètre du règlement DORA, ses clients lui répercutant contractuellement des obligations de résilience, de tests et d'audit. Un logiciel de santé traite des données sensibles au sens du RGPD, dont la fuite expose à des sanctions renforcées. Pour ces profils, l'assurance ne se dimensionne pas seulement sur le chiffre d'affaires, mais sur la criticité réglementaire des usages.

Les entreprises intégrant l'intelligence artificielle dans leurs produits rencontrent un risque émergent. La directive européenne sur la responsabilité du fait des produits, applicable au 9 décembre 2026, englobe explicitement les systèmes d'intelligence artificielle. Un éditeur dont l'algorithme produit une recommandation erronée, une décision biaisée ou un résultat défaillant pourra voir sa responsabilité engagée selon un régime rénové. La garantie DINC devient d'autant plus centrale que ces préjudices sont, par nature, immatériels et parfois difficiles à circonscrire. Anticiper cette évolution, plutôt que la subir au premier litige, distingue les entreprises qui structurent leur risque de celles qui le découvrent.

Le choix du bon moment compte autant que le choix de la couverture. Trop d'entreprises tech souscrivent dans l'urgence, poussées par l'exigence d'un client ou la due diligence d'un investisseur, sans temps pour calibrer. Anticiper permet au contraire de négocier des plafonds cohérents, de vérifier les exclusions et d'articuler proprement RC Pro et cyber. Un dirigeant qui structure son assurance avant d'en avoir un besoin pressant obtient de meilleures conditions et transforme une contrainte en avantage compétitif. France Épargne intervient précisément à ce stade, en auditant l'exposition et en calibrant la couverture avant que l'urgence n'impose ses termes. Là où l'improvisation coûte cher, l'anticipation protège l'entreprise au moment précis où elle en a le plus besoin, sans laisser la première réclamation dicter les termes.

Différents profils d'entreprises tech concernés par l'assurance RC Pro et cyber
Éditeurs, SaaS, ESN, startups et freelances IT : des expositions différentes, un même besoin de couverture.

Protégez ce qui fait la valeur de votre entreprise

Votre code et vos données sont votre actif le plus fragile. Un conseiller France Épargne audite votre exposition, cale une RC Pro avec une vraie garantie DINC et un volet cyber, et met les assureurs en concurrence. Réponse sous 6 heures ouvrées, accompagnement jusqu'au sinistre.

Parler à un conseiller

Faisons calibrer votre couverture tech

Un conseiller France Épargne audite votre exposition, distingue ce que couvre la RC Pro informatique de ce que couvre le cyber, cale une garantie DINC à votre échelle et met les assureurs en concurrence. Réponse sous 6 heures ouvrées, accompagnement jusqu'au sinistre.

Parler à un conseillerÊtre rappelé
Courtier immatriculé ORIAS · conseil indépendant